Tenant-Manager-Benutzer und -Rollen auf CODE-DE-Lab
Tenant Manager verwendet die Rollen admin, member+ und member, um den Zugriff auf Organisationsfunktionen und Dienste zu steuern. Die zugewiesene Rolle bestimmt, ob ein Benutzer die Organisation verwalten, auf Abrechnungsfunktionen und Object Storage zugreifen oder über Horizon mit OpenStack arbeiten kann.
Voraussetzungen
Nr. 1 Aktives Konto und Organisationsmitgliedschaft
Rolleninformationen und Organisationsbenutzer werden über das Dashboard von CODE-DE-Lab unter https://tenant-manager.code-de.org verwaltet. Schließen Sie bei Bedarf Registrierung und Einrichtung eines Kontos und Organisation hinzufügen und bearbeiten ab und melden Sie sich anschließend mit der betreffenden aktiven Organisation an.
Nr. 2 Administratorzugriff und Zielbenutzer
Die Beispiele zur Benutzerverwaltung und Rollenzuweisung erfordern die Rolle admin. Prüfen Sie, ob der Zielbenutzer bereits der Organisation angehört; falls zuerst ein neues Mitglied hinzugefügt werden muss, folgen Sie Neuen Benutzer in Ihre Organisation einladen und warten Sie, bis die Beitrittsanfrage genehmigt wurde.
Nr. 3 Bestehendes OpenStack-Projekt
Die Zuweisung eines member+-Benutzers in Horizon erfordert ein bestehendes OpenStack-Projekt und Administratorzugriff auf dieses Projekt. Ermitteln Sie das Zielprojekt gemäß Konten und Projekte auf CODE-DE-Lab verwalten und halten Sie dessen Namen sowie die vorgesehene OpenStack-Projektrolle für das abschließende Verfahren bereit.
Inhalt dieses Artikels
Der Unterschied zwischen Tenant-Manager- und OpenStack-Rollen.
Die für admin-, member+- und member-Benutzer verfügbaren Berechtigungen.
Der durch jede Rolle gewährte Zugriff auf Tenant Manager und OpenStack.
So gewähren Sie einem member+-Benutzer Zugriff auf ein OpenStack-Projekt.
Tenant-Manager- und OpenStack-Rollen
Tenant-Manager-Rollen steuern den Zugriff auf die Organisation und ihre Dienste. OpenStack verfügt über ein separates Rollensystem, das Berechtigungen innerhalb von OpenStack-Projekten und -Diensten steuert.
Sowohl admin- als auch member+-Benutzer können sich bei OpenStack authentifizieren, verfügen jedoch über unterschiedliche Berechtigungen in Horizon. Der Zugriff auf ein einzelnes OpenStack-Projekt wird separat über die Projektmitgliedschaft und OpenStack-Projektrollen verwaltet. Ein member-Benutzer hat grundlegenden Zugriff auf Tenant Manager und kann OpenStack nicht verwenden.
Tenant-Manager-Rollen
Die drei Tenant-Manager-Rollen bieten die folgenden Zugriffsstufen:
- admin
Bietet die vollständige Organisationsverwaltung. Ein admin kann Unterkonten und Einladungen verwalten, auf Abrechnungs- und Wallet-Funktionen zugreifen, Object Storage Access verwenden, Ressourcen beantragen und auf OpenStack zugreifen.
- member+
Bietet Zugriff auf OpenStack und Object Storage Access ohne Berechtigungen zur Organisationsverwaltung oder Abrechnung. Ein member+-Benutzer kann keine Unterkonten oder Einladungen verwalten.
- member
Bietet grundlegenden Zugriff auf Tenant Manager. Ein member kann allgemeine Dienste, Supportfunktionen, EODATA Access und Antragsseiten verwenden, jedoch weder Object Storage Access noch OpenStack.
Tenant-Manager-Optionen nach Rolle
In der für diesen Artikel geprüften Oberfläche sind folgende Optionen für alle drei Rollen sichtbar:
Menügruppe |
Verfügbare Optionen |
|---|---|
Services |
Active services, Service Catalog, Regions |
Billing and Reporting |
Billing Reports |
Configuration |
My profile, Organization, EODATA Access |
Support |
Notifications, Tickets, Resource Applications, Data Applications |
Management Interfaces |
FRA1-3 Horizon |
Die zwischen den Rollen unterschiedlichen Optionen sind:
Menüoption |
admin |
member+ |
member |
|---|---|---|---|
Wallets/Contracts |
Ja |
Nein |
Nein |
Cloud projects/Wallets |
Ja |
Nein |
Nein |
Sub-accounts |
Ja |
Nein |
Nein |
Invitations |
Ja |
Nein |
Nein |
Object Storage Access |
Ja |
Ja |
Nein |
Die Rolle admin bietet Funktionen zur Organisationsverwaltung und Abrechnung. Die Rolle member+ bietet Zugriff auf OpenStack und Object Storage Access ohne diese Verwaltungsfunktionen, während member nur grundlegenden Zugriff auf Tenant Manager gewährt.
Bemerkung
FRA1-3 Horizon ist für alle drei Rollen unter Management Interfaces sichtbar. Die Rolle member allein gewährt jedoch keinen Zugriff auf OpenStack.
Organisationsbenutzer verwalten
Die Organisationsverwaltung steht admin-Benutzern zur Verfügung. Wählen Sie nach der Anmeldung unter https://tenant-manager.code-de.org in der linken Seitenleiste Sub-accounts, um die Benutzer der Organisation anzuzeigen und deren Zugriff zu verwalten.
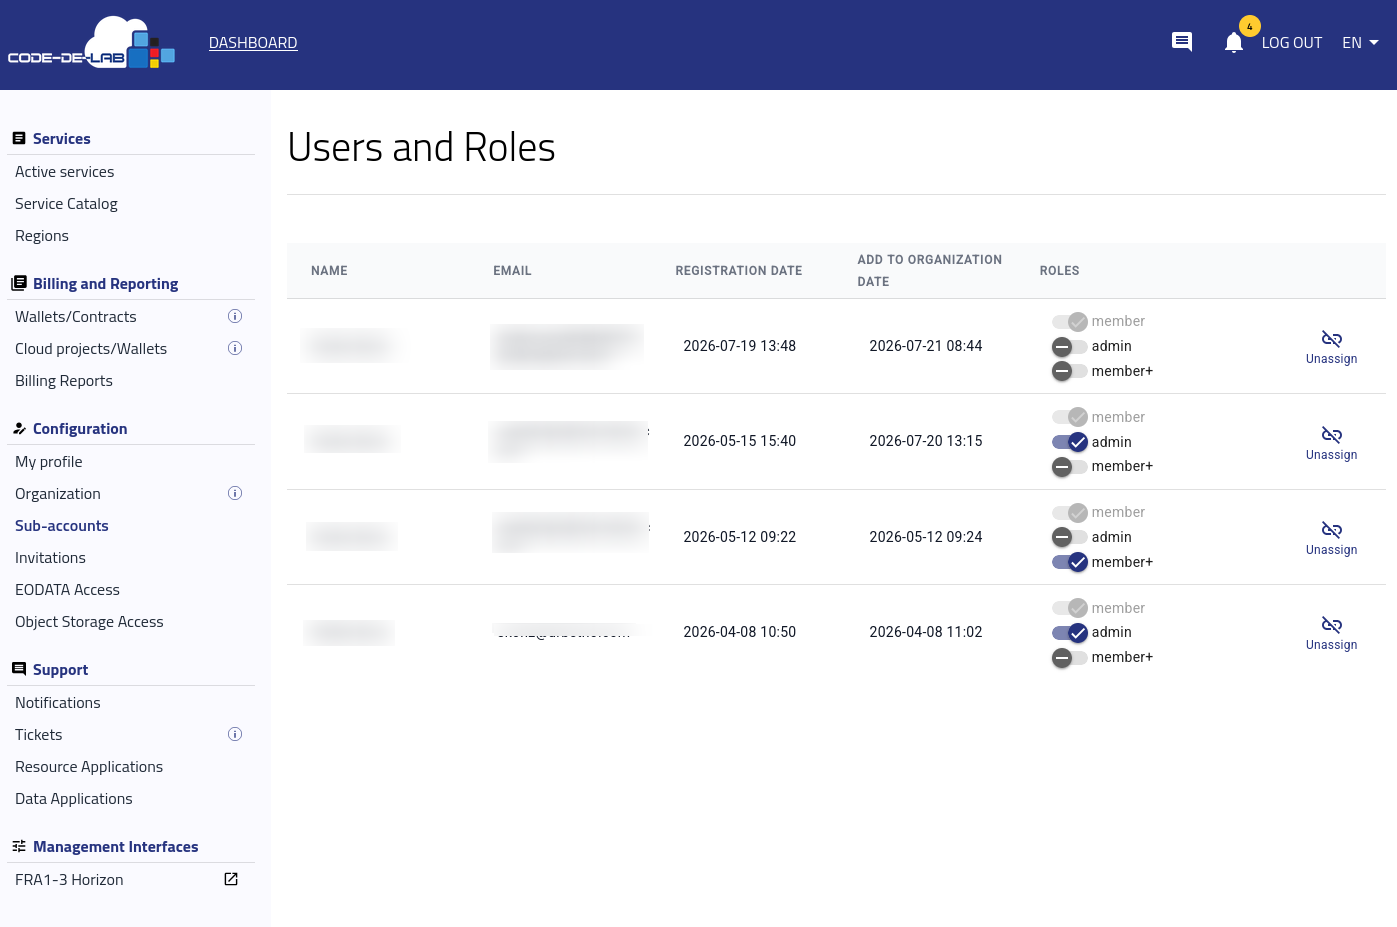
Verwenden Sie Invitations, um weitere Benutzer in die Organisation einzuladen.
Wählen Sie die Tenant-Manager-Rolle entsprechend dem vom Benutzer benötigten Zugriff:
Verwenden Sie admin für Benutzer, die Organisations-, Abrechnungs-, Benutzer- und OpenStack-Verwaltung benötigen.
Verwenden Sie member+ für Benutzer, die OpenStack und Object Storage Access ohne Organisationsverwaltung benötigen.
Verwenden Sie member für Benutzer, die nur grundlegenden Zugriff auf Tenant Manager benötigen.
Ressourcenanträge
Die Seite Resource Applications ist für alle drei Rollen sichtbar. Bevor Ressourcen in einer virtuellen Verarbeitungsumgebung verwendet werden können, muss eine geeignete Quota zugewiesen sein.
Das Einreichen eines Ressourcenantrags für eine Organisation erfordert Administratorberechtigungen. Benutzer, die zur Nutzung der Ressourcen eines anderen Benutzers eingeladen wurden, können entsprechend den ihnen erteilten Berechtigungen darauf zugreifen.
Zu den verfügbaren Ressourcenantragstypen gehören:
Extended Download
JupyterLab Access
Private S3 Bucket
Individual Package
Standard Package
Zugriff auf Object Storage
Object Storage Access steht admin- und member+-Benutzern zur Verfügung. Benutzer, die nur die Rolle member haben, verfügen nicht über diese Option.
Dies ist einer der Hauptunterschiede zwischen member+ und member. Die Rolle member+ gewährt Zugriff auf OpenStack und Object Storage ohne die Organisationsverwaltungsrechte eines admin.
OpenStack-Zugriff nach Tenant-Manager-Rolle
Die für diesen Artikel geprüfte Oberfläche zeigte für jede Tenant-Manager-Rolle den folgenden OpenStack-Zugriff:
Tenant-Manager-Rolle |
OpenStack-Zugriff |
Identity-Optionen |
|---|---|---|
admin |
Ja |
Domains, Projects, Users, Groups, Roles, Application Credentials |
member+ |
Ja |
Domains, Projects, Application Credentials |
member |
Nein |
Mit dieser Rolle allein ist kein Zugriff auf OpenStack möglich. |
Ein admin kann die zur Verwaltung von Benutzern, Gruppen, Rollen und Projekten erforderlichen Identity-Funktionen verwenden. Ein member+-Benutzer kann mit Projekten und Anwendungszugangsdaten arbeiten, jedoch nicht auf Users, Groups oder Roles zugreifen.
Die zusätzliche Zuweisung von member+ zu admin gewährt keine weiteren Identity-Optionen über die bereits für admin verfügbaren hinaus.
Die innerhalb eines bestimmten OpenStack-Projekts verfügbaren Berechtigungen hängen außerdem von den dem Benutzer zugewiesenen OpenStack-Projektrollen ab.
OpenStack-Zugriff für member-Benutzer
Obwohl FRA1-3 Horizon für einen member unter Management Interfaces sichtbar ist, ermöglicht die Rolle member nicht die für den Zugriff auf OpenStack erforderliche Authentifizierung.
Der Versuch, nur mit der Rolle member auf Horizon zuzugreifen, führt zu:
code    401
message "The request you have made requires authentication."
title   "Unauthorized"
Der Benutzer muss die Rolle member+ oder admin haben, um auf OpenStack zuzugreifen.
OpenStack-Rollen
OpenStack-Rollen sind von Tenant-Manager-Rollen getrennt. Ein admin kann die verfügbaren OpenStack-Rollendefinitionen in Horizon unter Identity → Roles anzeigen.
In der hier gezeigten Umgebung enthält die Seite Roles allgemeine und dienstspezifische Rollen wie admin, member, reader, creator, heat_stack_owner, magnum_user, manila_user, Kubernetes-Rollen und Load-Balancer-Rollen.
Dass eine Rolle auf der Seite Roles vorhanden ist, bedeutet nicht, dass sie dem angemeldeten Benutzer zugewiesen ist. Tenant-Manager-Rollen bestimmen den Zugriff auf den Dienst, während OpenStack-Berechtigungen zusätzlich von Rollen innerhalb einzelner Projekte abhängen können.
OpenStack-Benutzer in Horizon
Melden Sie sich bei Horizon an und wählen Sie Identity → Users, um OpenStack-Benutzer anzuzeigen:
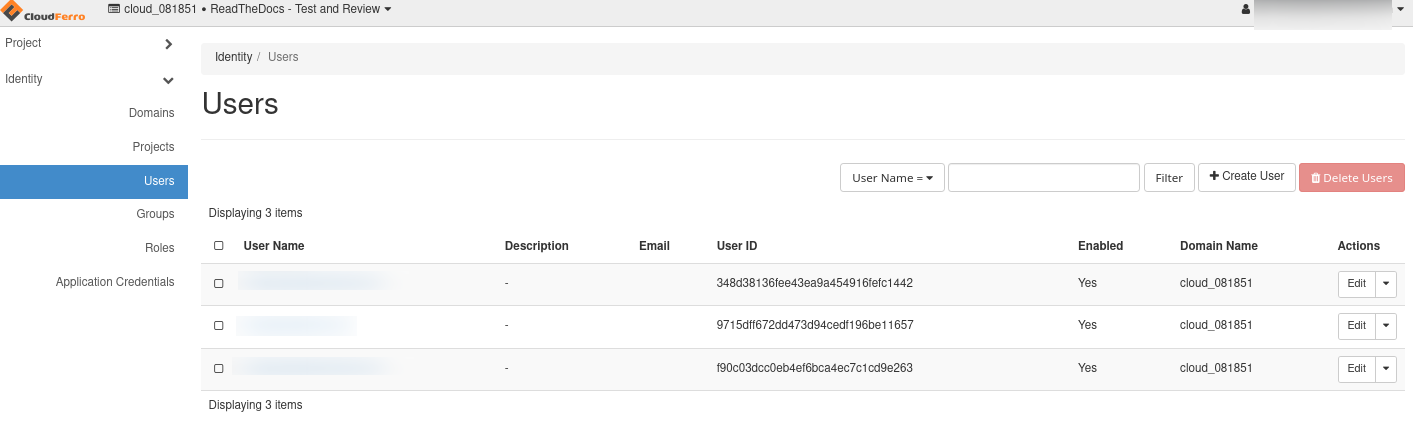
In diesem Beispiel listet das Dashboard vier Organisationsbenutzer auf, während Horizon drei OpenStack-Benutzer anzeigt. Der vierte Organisationsbenutzer hat nur die Tenant-Manager-Rolle member, die keinen OpenStack-Zugriff gewährt; daher erscheint dieser Benutzer nicht in Horizon.
Einem member+-Benutzer Zugriff auf ein OpenStack-Projekt gewähren
Die Rolle member+ gewährt Zugriff auf OpenStack, während die Mitgliedschaft in einzelnen OpenStack-Projekten separat verwaltet wird.
So fügen Sie einen member+-Benutzer einem OpenStack-Projekt hinzu:
Prüfen Sie, ob der Benutzer in Tenant Manager die Rolle member+ hat.
Melden Sie sich unter https://identity.cloudferro.com/auth/realms/CODE-DE3/account/ als admin bei Horizon an.
Wählen Sie Identity → Projects.
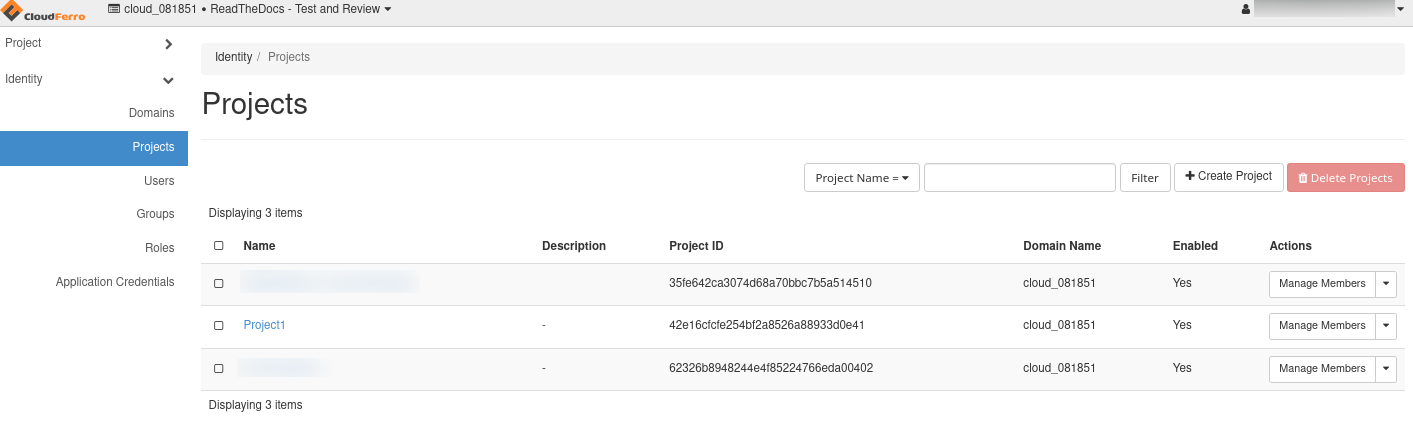
Suchen Sie das gewünschte Projekt und wählen Sie Manage Members.
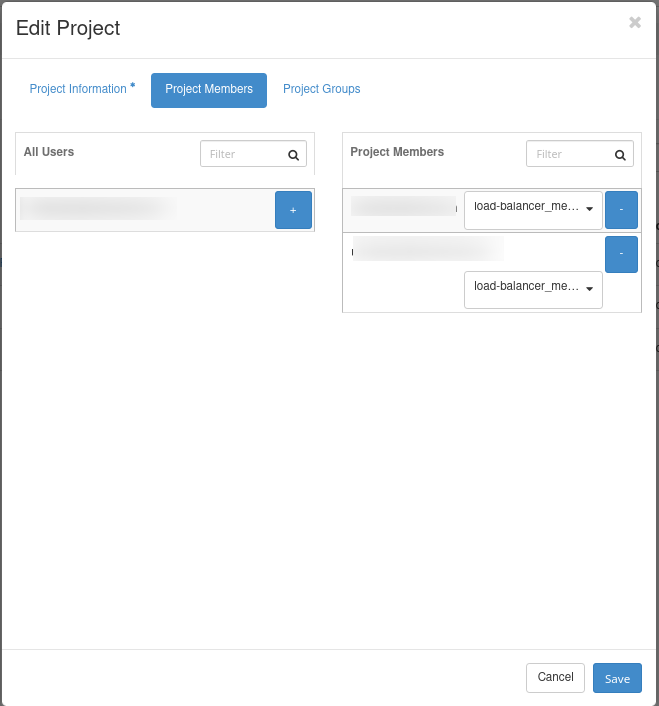
Wählen Sie auf der Registerkarte Project Members das + neben dem Benutzer, den Sie hinzufügen möchten.
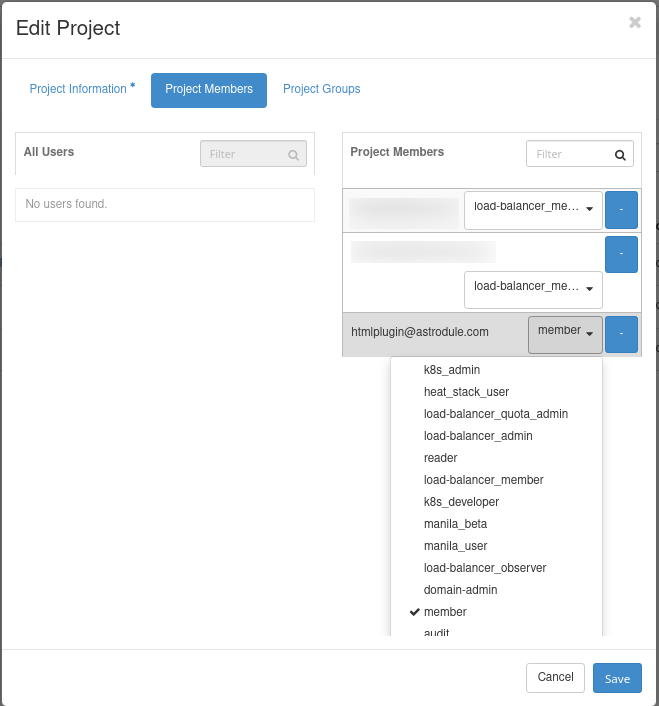
Wählen Sie die geeignete OpenStack-Projektrolle und anschließend Save.
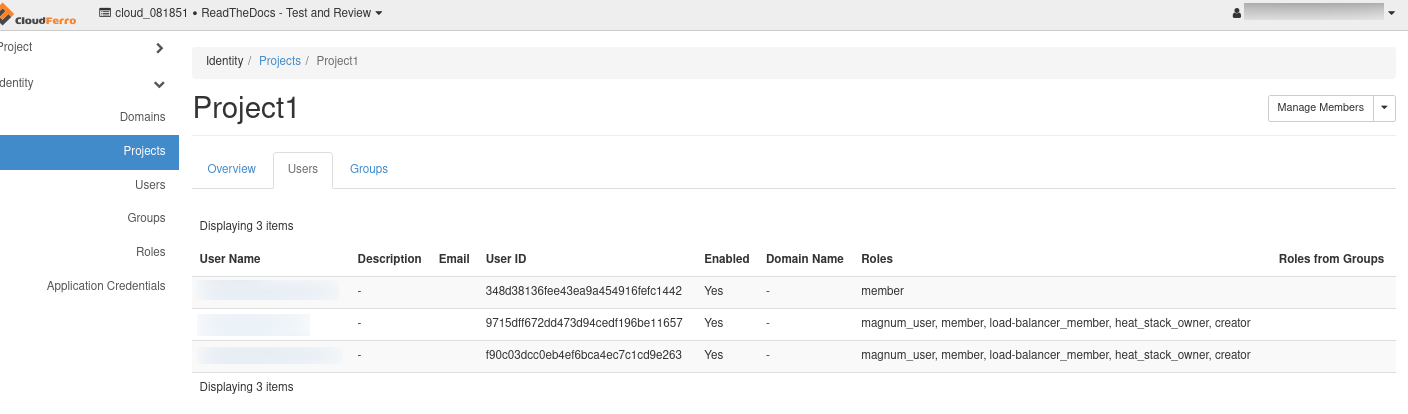
Der Benutzer kann nun über Horizon mit den Berechtigungen der zugewiesenen OpenStack-Projektrolle auf das Projekt zugreifen. In diesem Beispiel erhält der neu hinzugefügte Benutzer die Rolle member; weisen Sie andere Rollen nur zu, wenn der Benutzer deren zusätzliche Berechtigungen benötigt.
Bemerkung
Das im Screenshot gezeigte Projekt enthält zwei Benutzer mit den OpenStack-Projektrollen magnum_user, member, load-balancer_member, heat_stack_owner und creator. Diese Zuweisungen sind von den Tenant-Manager-Rollen der Benutzer getrennt.
Nächste Schritte
Verwenden Sie Neuen Benutzer in Ihre Organisation einladen, um der Organisation ein weiteres Mitglied hinzuzufügen, oder folgen Sie Benutzer aus einer Organisation entfernen, wenn der Zugriff widerrufen werden muss.
Fahren Sie für Projekterstellung, Wallet-Zuordnungen und Zugriffsprüfungen auf Projektebene mit Konten und Projekte auf CODE-DE-Lab verwalten fort.